# JB1 - A cosa serve

# JB1.1 - Perché un accesso unico

**In una frase.** In ADSWnext entri una volta sola, e quello che puoi fare lo decide un livello che vale uguale in tutti i servizi.

Un gestionale fatto di più programmi rischia di avere un utente per ogni programma: una password per l'ERP, una per le stampe, una per le analisi, e permessi da tenere allineati a mano. Qui non succede. Il controllo di utente e password lo fa un componente solo, l'**Accesso**. I servizi non chiedono mai una password: guardano chi sei e che livello hai.

<div drawio-diagram="2636"><img src="https://gsdoc.genesyssoftware.eu/uploads/images/drawio/2026-11/entri-una-volta-dallaccesso-da-li-in-poi-ogni-richiesta-porta-con-se-il-tuo-lasciapassare-il-gateway-lo-controlla-il-servizio-ci" alt="Entri una volta dall&#039;Accesso. Da lì in poi ogni richiesta porta con sé il tuo lasciapassare: il Gateway lo controlla, il servizio ci legge i tuoi ruoli"/></div>

*Entri una volta dall'Accesso. Da lì in poi ogni richiesta porta con sé il tuo lasciapassare: il Gateway lo controlla, il servizio ci legge i tuoi ruoli*

Gli utenti e i ruoli non si reinventano: sono quelli che hai già nel gestionale. L'installazione li copia nell'Accesso, senza password. Ognuno sceglie la sua al primo ingresso.

<p class="callout success">**Cosa ci guadagni.**  
• **Un solo utente per tutto.** Con lo stesso utente e la stessa password apri le pagine nuove di SIGEAnext, le pagine storiche di SBHweb, le stampe di GPEnext e le analisi. Niente utenti doppi da creare e da ricordare.  
• **Quattro livelli uguali ovunque.** Lettore, Utente base, Utente avanzato, Staff. Chi è Lettore consulta e stampa in ogni servizio, senza regole diverse da un programma all'altro.  
• **I permessi si gestiscono in una pagina sola.** **Ruoli e permessi** ha una scheda per servizio: dici una volta che livello dà un ruolo del gestionale, e vale dalla richiesta successiva. </p>

Qui sotto la pagina **Ruoli e permessi**: una scheda per servizio, in alto il tuo livello, sotto cosa dà ogni livello e i ruoli agganciati.
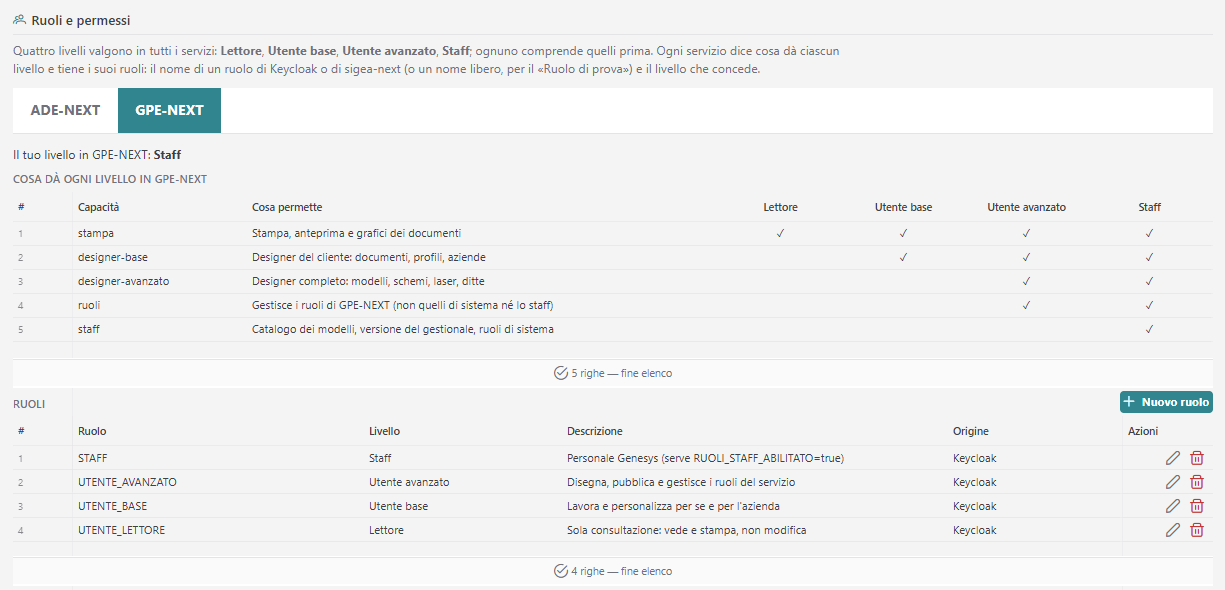
![La pagina Ruoli e permessi: le tre schede dei servizi (ADEnext, GPEnext, SIGEAnext), il tuo livello, cosa dà ogni livello e l'elenco dei ruoli. Ambiente di prova](https://gsdoc.genesyssoftware.eu/uploads/images/gallery/2026-11/la-pagina-ruoli-e-permessi-le-schede-dei-servizi-il-tuo-livello-cosa-da-ogni-livello-e-lelenco-dei-ruoli-ambiente-di-prova.png)

*La pagina Ruoli e permessi: le tre schede dei servizi (ADEnext, GPEnext, SIGEAnext), il tuo livello, cosa dà ogni livello e l'elenco dei ruoli. Ambiente di prova*

<p class="callout info">**Nota.** Nelle pagine storiche l'ERP legacy/COBOL chiede ancora la sua password, con l'utente già scritto. È la stessa password: il sistema le tiene uguali. Dettagli nella pagina [La pagina di accesso](https://gsdoc.genesyssoftware.eu/link/37788).</p>

<p class="callout info">**Per chi sviluppa.**  
• L'Accesso è Keycloak. Ogni installazione ha il suo spazio (realm), che si chiama `sigea-<codice installazione>`.  
• Il lasciapassare è un token JWT. Il Gateway ne controlla la firma; ogni servizio ne legge i ruoli.  
• Si accende con `AUTH_ENABLED=true`. Disegno: `docs/devops/auth/SSO-DISEGNO-TECNICO.md`. </p>

# JB1.2 - Dove sta nella mappa

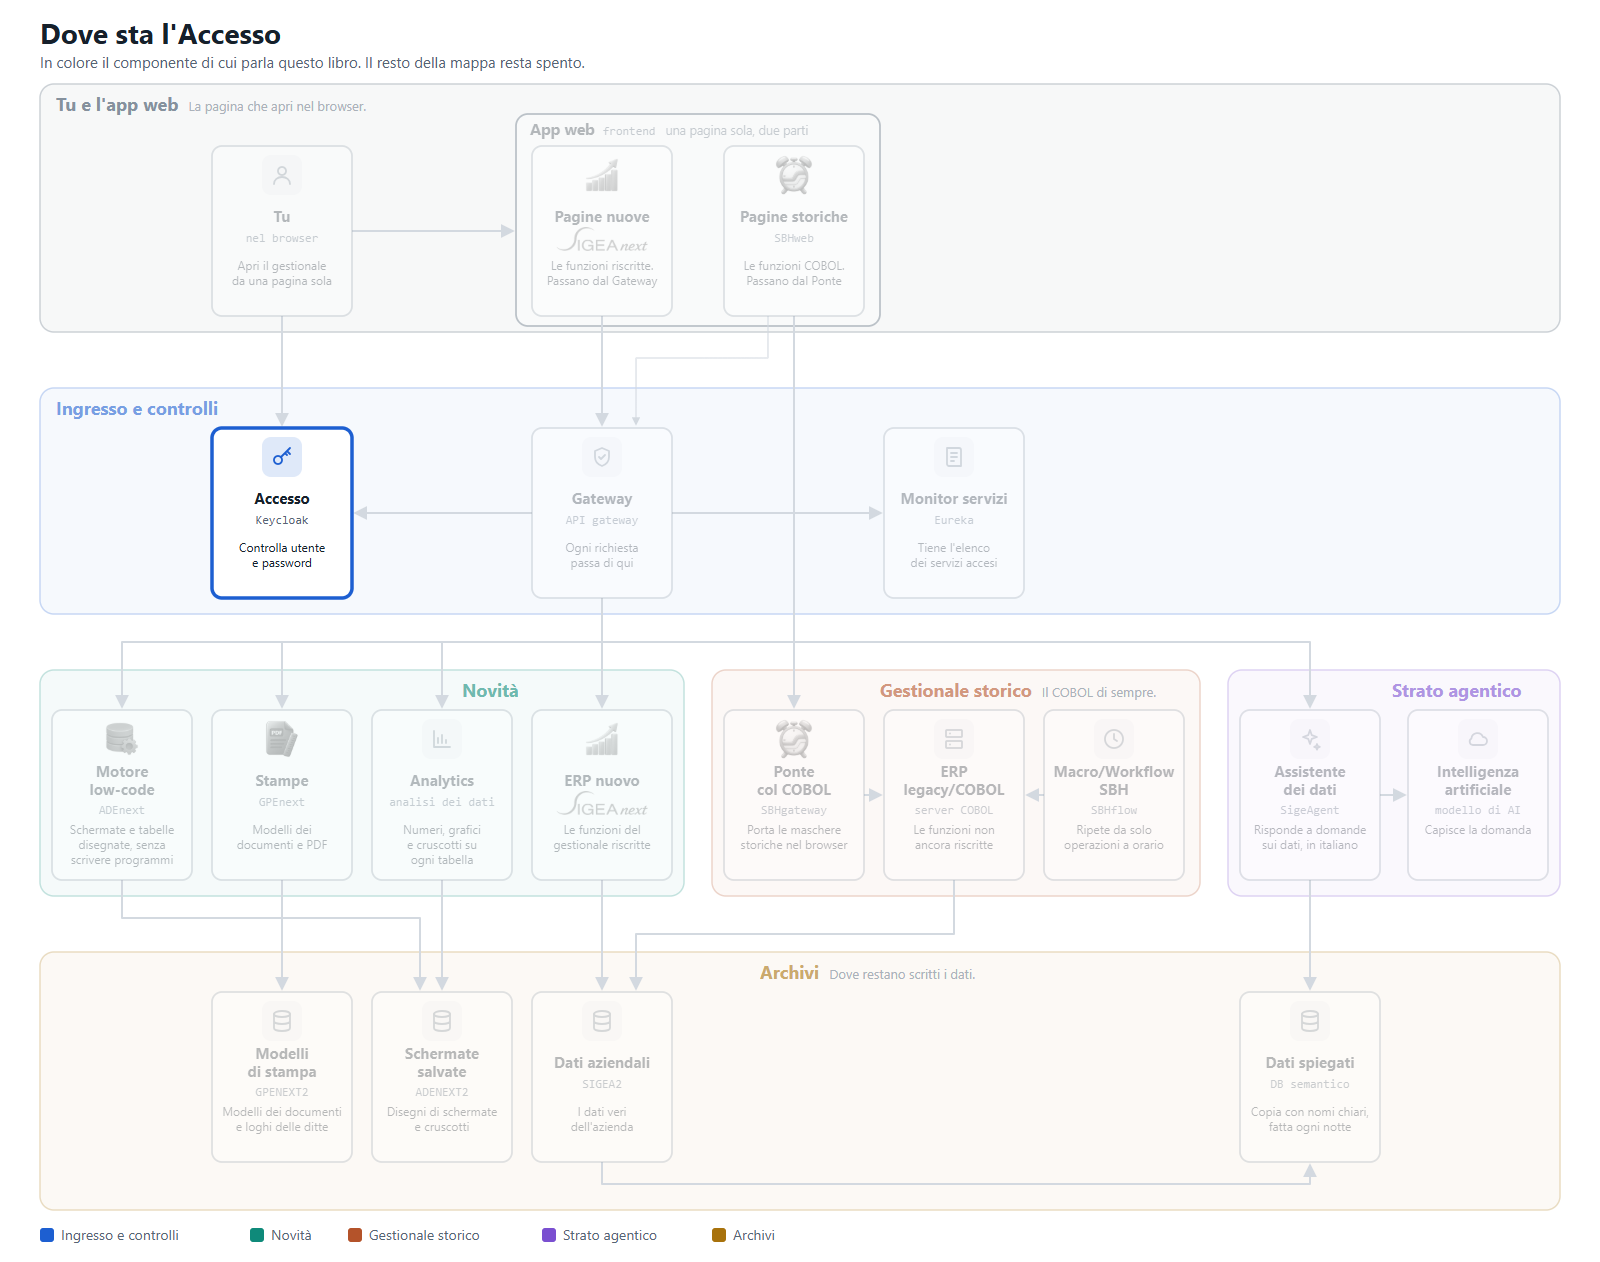
**In una frase.** L'Accesso sta all'ingresso di ADSWnext, accanto al Gateway: è il primo componente che incontri e l'unico che vede la tua password.

Sapere dove sta spiega perché i servizi non ti chiedono mai chi sei: lo hai già detto all'ingresso.

<div drawio-diagram="2638"><img src="https://gsdoc.genesyssoftware.eu/uploads/images/drawio/2026-11/la-mappa-di-adswnext-con-accesa-la-tessera-accesso-nel-gruppo-ingresso-e-controlli.png" alt="La mappa di ADSWnext con accesa la tessera Accesso, nel gruppo Ingresso e controlli"/></div>

*La mappa di ADSWnext con accesa la tessera Accesso, nel gruppo Ingresso e controlli*

**Chi lo chiama.** Il tuo browser, quando apri l'applicazione: se non sei ancora entrato vieni mandato alla pagina di accesso. Il Gateway, che a ogni richiesta controlla che il tuo lasciapassare sia valido. Il Ponte col COBOL, quando apri le pagine storiche.

**Chi chiama lui.** Nessun servizio, nel lavoro di tutti i giorni. Solo durante l'installazione SIGEAnext gli consegna utenti e ruoli presi dal gestionale.

**Cosa vuol dire per te.** La password la scrivi in un posto solo. I servizi dietro il Gateway non la vedono e non la conservano: ricevono il lasciapassare, ci leggono i tuoi ruoli e decidono il tuo livello.

<p class="callout info">**Nota.** Se l'Accesso è spento, nelle pagine nuove non entra nessuno. Nelle pagine storiche un avviso lo dice e ti lascia scegliere di entrare con il solo accesso del gestionale, se chi amministra non lo ha vietato.</p>

<p class="callout info">**Per chi sviluppa.**  
• Il Gateway controlla la firma del token con le chiavi pubbliche del realm; codice in `backend/middleware/it_gsba_api_gateway`.  
• I ruoli si leggono dal token allo stesso modo in tutti i servizi: quelli del realm e quelli di tutti i client.  
• Il Keycloak dei PC di sviluppo è in `backend/middleware/it_gsba_sso_login` e non si usa nelle installazioni vere.  
• L'ingresso senza Accesso nelle pagine storiche si vieta con `SBH_SSO_FALLBACK=false`. </p>